Wireshark predstavuje celosvetovo najpoužívanejší analyzátor protokolov. Pomocou neho môžete skontrolovať všetko, čo sa deje vo vašej sieti, odstraňovať rôzne problémy, analyzovať a filtrovať sieťový prenos pomocou rôznych nástrojov atď.

Ak sa chcete dozvedieť viac o Wiresharku a o tom, ako filtrovať podľa portu, pokračujte v čítaní.
Čo presne je filtrovanie portov?
Filtrovanie portov predstavuje spôsob filtrovania paketov (správ z rôznych sieťových protokolov) na základe ich čísla portu. Tieto čísla portov sa používajú pre protokoly TCP a UDP, najznámejšie protokoly na prenos. Filtrovanie portov predstavuje formu ochrany vášho počítača, pretože pomocou filtrovania portov môžete povoliť alebo zablokovať určité porty, aby ste zabránili rôznym operáciám v rámci siete.
Existuje dobre zavedený systém portov používaných pre rôzne internetové služby, ako je prenos súborov, e-mail atď. V skutočnosti existuje viac ako 65 000 rôznych portov. Existujú v povolenom alebo uzavretom režime. Niektoré aplikácie na internete dokážu tieto porty otvoriť, čím sa váš počítač stane viac vystavený hackerom a vírusom.
Pomocou Wireshark môžete filtrovať rôzne pakety na základe ich čísla portu. Prečo by ste to chceli urobiť? Pretože týmto spôsobom môžete z rôznych dôvodov odfiltrovať všetky pakety, ktoré vo svojom počítači nechcete.
Aké sú dôležité porty?
K dispozícii je 65 535 portov. Možno ich rozdeliť do troch rôznych kategórií: porty od 0 do 1023 sú dobre známe porty a sú priradené k bežným službám a protokolom. Potom od 1024 do 49151 sú registrované porty – ICANN ich prideľuje konkrétnej službe. A verejné prístavy sú porty od 49152-65535, môže ich použiť akákoľvek služba. Pre rôzne protokoly sa používajú rôzne porty.
Ak sa chcete dozvedieť o najbežnejších, pozrite si nasledujúci zoznam:
| Číslo portu | Názov služby | Protokol |
| 20, 21 | Protokol prenosu súborov – FTP | TCP |
| 22 | Zabezpečený shell – SSH | TCP a UDP |
| 23 | Telnet | TCP |
| 25 | Jednoduchý protokol prenosu pošty | TCP |
| 53 | Domain Name System – DNS | TCP a UDP |
| 67/68 | Dynamický protokol konfigurácie hostiteľa – DHCP | UDP |
| 80 | HyperText Transfer Protocol – HTTP | TCP |
| 110 | Post Office Protocol – POP3 | TCP |
| 123 | Network Time Protocol – NTP | UDP |
| 143 | Internet Message Access Protocol (IMAP4) | TCP a UDP |
| 161/162 | Simple Network Management Protocol – SNMP | TCP a UDP |
| 443 | HTTP s vrstvou Secure Sockets Layer – HTTPS (HTTP cez SSL/TLS) | TCP |
Analýza v programe Wireshark
Proces analýzy v programe Wireshark predstavuje monitorovanie rôznych protokolov a údajov v sieti.
Skôr než začneme s procesom analýzy, uistite sa, že poznáte typ návštevnosti, ktorú chcete analyzovať, a rôzne typy zariadení, ktoré prevádzkujú:
- Máte podporovaný promiskuitný režim? Ak tak urobíte, vášmu zariadeniu to umožní zhromažďovať pakety, ktoré nie sú pôvodne určené pre vaše zariadenie.
- Aké zariadenia máte vo svojej sieti? Je dôležité mať na pamäti, že rôzne druhy zariadení budú prenášať rôzne pakety.
- Aký typ návštevnosti chcete analyzovať? Typ prevádzky bude závisieť od zariadení vo vašej sieti.
Vedieť, ako používať rôzne filtre, je mimoriadne dôležité pre zachytávanie zamýšľaných paketov. Tieto filtre sa používajú pred procesom zachytávania paketov. ako fungujú? Nastavením konkrétneho filtra okamžite odstránite návštevnosť, ktorá nespĺňa zadané kritériá.
ako vytvoriť súkromný neobrátený server
V rámci Wireshark sa na vytváranie rôznych zachytávacích filtrov používa syntax nazývaná syntax Berkley Packet Filter (BPF). Keďže ide o syntax, ktorá sa najčastejšie používa pri analýze paketov, je dôležité pochopiť, ako funguje.
Syntax Berkley Packet Filter zachytáva filtre založené na rôznych výrazoch filtrovania. Tieto výrazy pozostávajú z jedného alebo viacerých primitív a primitívy pozostávajú z identifikátora (hodnoty alebo názvy, ktoré sa pokúšate nájsť v rôznych paketoch), po ktorých nasleduje jeden alebo niekoľko kvalifikátorov.
Kvalifikácia sa dá rozdeliť do troch rôznych druhov:
- Typ – pomocou týchto kvalifikátorov určujete, aký druh veci identifikátor predstavuje. Kvalifikátory typu zahŕňajú port, net a hostiteľ.
- Dir (direction) – tieto kvalifikátory sa používajú na určenie smeru prenosu. Týmto spôsobom src označí zdroj a dst označí cieľ.
- Proto (protokol) – pomocou kvalifikátorov protokolu môžete určiť konkrétny protokol, ktorý chcete zachytiť.
Na odfiltrovanie vyhľadávania môžete použiť kombináciu rôznych kvalifikátorov. Môžete tiež použiť operátory: napríklad môžete použiť operátor zreťazenia (&/and), operátor negácie (!/not) atď.
Tu je niekoľko príkladov zachytávacích filtrov, ktoré môžete použiť v programe Wireshark:
| Filtre | Popis |
| hostiteľ 192.168.1.2 | Všetka premávka spojená s číslom 192.168.1.2 |
| tcp port 22 | Všetka prevádzka spojená s portom 22 |
| src 192.168.1.2 | Všetka premávka pochádzajúca z 192.168.1.2 |
V poliach hlavičky protokolu je možné vytvoriť zachytávacie filtre. Syntax vyzerá takto: proto[offset:size(voliteľné)]=hodnota. Proto predstavuje protokol, ktorý chcete filtrovať, offset predstavuje polohu hodnoty v hlavičke paketu, veľkosť predstavuje dĺžku údajov a hodnota predstavuje údaje, ktoré hľadáte.
Zobraziť filtre v programe Wireshark
Na rozdiel od zachytávacích filtrov, zobrazovacie filtre nevyhadzujú žiadne pakety, jednoducho ich pri prezeraní skryjú. Toto je dobrá voľba, pretože akonáhle vyhodíte pakety, nebudete ich môcť obnoviť.
Zobrazovacie filtre sa používajú na kontrolu prítomnosti určitého protokolu. Ak by ste napríklad chceli zobraziť pakety, ktoré obsahujú konkrétny protokol, môžete zadať názov protokolu na paneli s nástrojmi filtra zobrazenia Wireshark.
Ďalšie možnosti
Existujú rôzne ďalšie možnosti, ktoré môžete použiť na analýzu paketov v programe Wireshark, v závislosti od vašich potrieb.
- V okne Štatistika v programe Wireshark nájdete rôzne základné nástroje, ktoré môžete použiť na analýzu paketov. Môžete napríklad použiť nástroj Konverzácie na analýzu návštevnosti medzi dvoma rôznymi adresami IP.
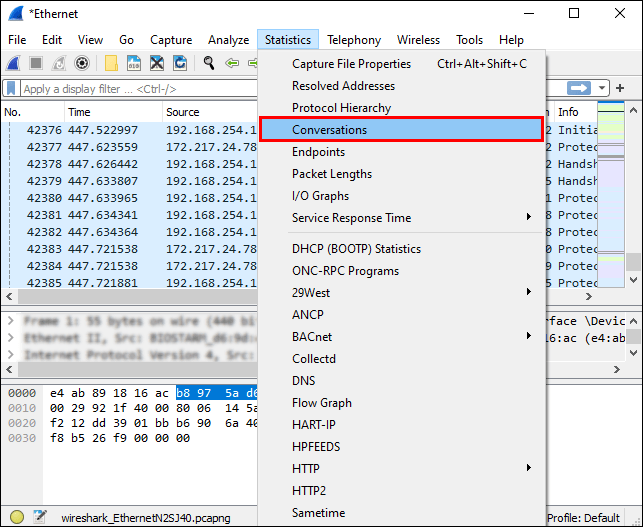
- V okne Expert Infos môžete analyzovať anomálie alebo neobvyklé správanie vo vašej sieti.
Filtrovanie podľa portu vo Wiresharku
Filtrovanie podľa portu v programe Wireshark je jednoduché vďaka lište filtra, ktorá vám umožňuje použiť filter zobrazenia.
Napríklad, ak chcete filtrovať port 80, zadajte toto do panela filtra: |_+_|. Môžete tiež zadať |_+_| namiesto ==, keďže eq znamená rovné.
Môžete tiež filtrovať viacero portov naraz. || v tomto prípade sa používajú znaky.
Napríklad, ak chcete filtrovať porty 80 a 443, zadajte toto do panela filtra: |_+_| alebo |_+_|.
Ďalšie často kladené otázky
Ako môžem filtrovať Wireshark podľa IP adresy a portu?
Existuje niekoľko spôsobov, ako môžete filtrovať Wireshark podľa adresy IP:
1. Ak máte záujem o paket s konkrétnou IP adresou, zadajte ju do panela filtra: |_+_|

2. Ak máte záujem o pakety prichádzajúce z konkrétnej IP adresy, zadajte túto hodnotu do panela filtra: |_+_|

3. Ak máte záujem o pakety smerujúce na konkrétnu IP adresu, napíšte to do panela filtra: |_+_|
Ak chcete použiť dva filtre, ako je IP adresa a číslo portu, pozrite si nasledujúci príklad: |_+_| Keďže && predstavuje symboly pre a zapísaním tohto textu, môžete filtrovať vyhľadávanie podľa adresy IP (192.168.1.199) a čísla portu (tcp.port eq 443).

Ako Wireshark zachytáva návštevnosť prístavu?
Wireshark zachytáva všetku sieťovú prevádzku, ako sa to deje. Zachytí všetku prevádzku portov a ukáže vám všetky čísla portov v konkrétnych pripojeniach.
Ak chcete spustiť snímanie, postupujte podľa týchto krokov:
1. Otvorte Wireshark.
uložiť ako dialógové okno

2. Klepnite na Zachytiť.
3. Vyberte položku Rozhrania.

4. Klepnite na Štart.
ako urobiť okamžité pozvanie na nesúlad

Ak sa chcete zamerať na konkrétne číslo portu, môžete použiť panel filtrov.
Keď chcete zastaviť snímanie, stlačte „Ctrl + E.“
Čo je zachytávací filter pre možnosť DHCP?
Možnosť Dynamic Host Configuration Protocol (DHCP) predstavuje druh protokolu správy siete. Používa sa na automatické prideľovanie IP adries zariadeniam, ktoré sú pripojené k sieti. Použitím možnosti DHCP nemusíte ručne konfigurovať rôzne zariadenia.
Ak chcete v programe Wireshark vidieť iba pakety DHCP, na paneli filtrov zadajte bootp. Prečo bootp? Pretože predstavuje staršiu verziu DHCP a obe používajú rovnaké čísla portov – 67 a 68.
Prečo by som mal používať Wireshark?
Používanie Wireshark má množstvo výhod, z ktorých niektoré sú:
1. Je to zadarmo – môžete analyzovať svoju sieťovú prevádzku úplne zadarmo!
2. Dá sa použiť pre rôzne platformy – Wireshark môžete použiť na Windows, Linux, Mac, Solaris atď.
3. Je to podrobné – Wireshark ponúka hĺbkovú analýzu mnohých protokolov.
4. Ponúka živé dáta – tieto dáta je možné zbierať z rôznych zdrojov ako Ethernet, Token Ring, FDDI, Bluetooth, USB atď.
5. Je široko používaný – Wireshark je najpopulárnejší analyzátor sieťových protokolov.
Wireshark nehryzie!
Teraz ste sa dozvedeli viac o programe Wireshark, jeho schopnostiach a možnostiach filtrovania. Ak si chcete byť istí, že dokážete vyriešiť a identifikovať akýkoľvek typ problémov so sieťou alebo skontrolovať údaje prichádzajúce a odchádzajúce z vašej siete, a tak ju udržať v bezpečí, určite by ste mali vyskúšať Wireshark.
Použili ste niekedy Wireshark? Povedzte nám o tom v sekcii komentárov nižšie.